


공장 자동화 가동 시간에 숨어 있는 스토리지 불안정성의 비용
스토리지 불안정성은 뚜렷한 하드웨어 고장 하나 없이도 공장 자동화 가동 시간을 줄일 수 있습니다. 이 글에서는 시동 지연, 간헐적인 I/O...
We are here to help
Have a question or need guidance? Whether you’re searching for resources or want to connect with an expert, we’ve got you covered. Use the search bar on the right to find what you need.

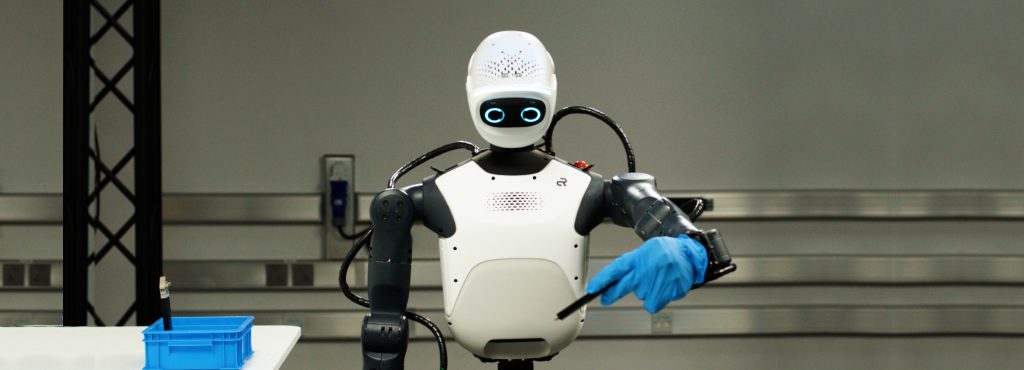
NVIDIA GTC Berlin에서 로보틱스(Robotics)는 주요 화두 중 하나였지만, 가장 주목할 만한 메시지 중 하나는 인프라에 관한 것이었다. NVIDIA는 기조연설에서 AI 모델이 등장하기 훨씬 전부터 인프라가 이미 구축되어 있어야 한다는 점을 강조했다. 이는 AI 팩토리(AI Factory)를 염두에 둔 메시지였지만, 이 원칙은 로봇이나 자율 시스템과 같은 기계 내부에도 동일하게 적용된다.
NVIDIA는 자사의 차량용 플랫폼인 Hyperion을 컴퓨터와 기능 안전 시스템(Functional Safety System), 능동 안전 시스템(Active Safety System), 그리고 Physical AI 안전성을 위해 설계된 운영체제를 하나로 결합한 플랫폼으로 소개하며, 로봇에도 이와 동일한 접근 방식이 필요하다고 강조했다. 핵심 주장은 규모의 경제(Scale)에 관한 것이었다. 하나의 표준화된 플랫폼 구성을 여러 고객이 활용하고, 충분한 도입 규모를 확보함으로써 기술 개발과 생태계 확장을 가속화하는 선순환 구조를 만들어야 한다는 것이다. NVIDIA는 Volkswagen 상용차 부문, JLR, Volvo, Mercedes-Benz를 Hyperion 파트너로 언급했다. 또한 컴퓨팅 하드웨어와 소프트웨어가 이미 통합된 Agile ONE SN 레퍼런스 휴머노이드 로봇은 2027년 초 출시될 예정이다.
NVIDIA Halos는 로보틱스를 위한 컴퓨팅, 센서 연결, 안전 소프트웨어를 하나로 통합한 것이다. 지난 6월 시카고에서 열린 Automate에서 처음 발표되었으며, GTC Berlin의 발표 내용에도 포함되었다. Halos의 접근 방식은 사전 평가된 플랫폼 구성요소와 파트너가 이를 어떻게 통합했는지에 대한 검사(Inspection)를 결합한다. Halos AI Systems Inspection Lab은 이러한 통합을 평가하고 검사 보고서와 인증서를 발급하며, 파트너는 이를 독립 인증 기관의 최종 평가에 활용할 수 있다. 이를 통해 새로운 기계를 개발할 때마다 플랫폼의 기본 요소를 다시 평가해야 하는 부담이 줄어든다.
사전 평가된 구성요소에는 사용 조건 및 가정(Assumptions of Use)이 따르며, 시스템 통합업체는 이러한 가정이 최종 제품에서도 충족된다는 사실을 입증해야 한다. 또한 안전성 입증 자료(Safety Case)는 나머지 구성요소와 그 상호작용까지 다루어야 한다. 여기에는 안전과 관련된 설정 정보, 보정 데이터, 소프트웨어를 저장하는 스토리지도 포함된다. 그 무결성은 어떻게 유지되는가? 스토리지를 사용할 수 없게 되거나 손상되면 어떻게 되는가? Tuxera가 기여하는 부분은 스토리지 소프트웨어와 이를 뒷받침하는 검증 자료(Verification Evidence)이며, 고객은 이를 자사의 시스템 수준 안전성 입증 자료에 포함할 수 있다.
2027년에 출시된 로봇은 2032년에는 다른 모델을 실행하고, 더 많은 센서 데이터를 기록하며, 새로운 기능을 지원하고 있을 수 있다. 업데이트는 안전성 입증 자료의 근거가 되는 설정과 가정에 영향을 미칠 수 있다. 따라서 모든 변경에는 안전성 영향 평가가 필요하며, 필요한 경우 검증과 추가 평가가 뒤따라야 한다.
실제로 발생하는 장애는 익숙한 것들이다. 업데이트가 중단되면 기계가 부팅되지 않는다. 전원이 차단되면 설정 데이터가 불일치 상태로 남는다. 더 커진 모델은 수년 전에 할당된 저장 공간에 더 이상 들어가지 않는다. 이러한 문제가 운용 중인 기계 전체(Fleet)에서 발생하면 다운타임, 현장 서비스 방문, 추가 엔지니어링 작업으로 이어질 수 있다.
인식 모델(Perception Model)과 그 보정 데이터를 함께 변경하는 업데이트를 생각해 보자. 기계는 설치나 복구 이후에도 서로 호환되는 조합을 갖추어야 하고, 운영자는 어떤 버전이 활성화되어 있는지 기록할 수 있어야 한다. 업데이트 실패의 원인을 설명하는 진단 기록은 롤백(Rollback) 이후에도 보존되어야 한다. 이러한 요구사항은 업데이트 및 스토리지 아키텍처를 설계할 때 반드시 다루어야 한다.
Tuxera는 이러한 스토리지 과제를 해결하기 위해 SnapFS를 개발하고 있다. SnapFS는 현재 활발히 개발 중이며, 정식 출시(General Availability)에 앞서 기술 프리뷰(Technology Preview)와 얼리 액세스(Early Access)를 제공한다.
SnapFS는 쓰기 가능한 복제본(Writable Clone)에서 업데이트를 준비하고, 선택된 파일 시스템 상태를 원자적으로(Atomically) 활성화하도록 설계되었다. 보존된 스냅샷은 업데이트가 실패할 경우 되돌아갈 수 있는 이전 파일 시스템 상태를 제공한다. 다만 전체 복구 경로는 부팅 프로세스, 애플리케이션 검사, 그리고 스냅샷 외부 구성요소와의 호환성에도 좌우된다.
스냅샷은 변경되지 않은 데이터를 공유하므로, 스냅샷 대상 콘텐츠의 완전한 두 번째 사본을 위한 공간을 따로 확보할 필요가 없다. 변경된 데이터만 전송하고 기록하는 업데이트 메커니즘과 결합하면, 전체 이미지 교체 방식에 비해 다운로드 크기와 플래시 쓰기량을 줄일 수 있다. 부트 체인과 최소한의 복구 구성요소에는 여전히 A/B 보호 방식이 적합할 수 있으며, 용량이 크고 자주 변경되는 소프트웨어와 데이터에는 스냅샷을 함께 적용할 수 있다.
SnapFS는 무결성 해시(Integrity Hash)를 사용해 저장된 데이터를 검증하고, 검증에 실패하면 손상된 데이터를 조용히 반환하는 대신 오류를 보고하도록 설계되었다. 이후 애플리케이션은 정의된 복구 절차나 안전 상태(Safe State) 대응을 따라야 한다. 유효하지 않은 데이터를 감지하는 것과 데이터 손실에 적절히 대응하는 것은 모두 시스템 설계에서 반드시 필요한 요소다.
또한 SnapFS는 고정된 애플리케이션 파티션을 공유 스토리지 풀 기반의 서브볼륨(Subvolume)으로 대체한다. 쿼터(Quota)는 사용량을 제한하고, 예약(Reservation)은 중요 워크로드를 위한 용량을 보호한다. 이를 통해 애플리케이션은 파티션을 다시 나누지 않고도 더 여유롭게 진화할 수 있다. 다만 전체 용량과 업데이트 및 보존 스냅샷에 필요한 여유 공간(Headroom)은 여전히 계획이 필요하다.
GTC Berlin은 시스템 통합업체가 기반으로 삼을 수 있는 재사용 가능한 플랫폼과 안전성 검증 자료의 가치를 다시 한번 확인시켜 주었다. 스토리지와 업데이트 설계는 기계의 사용 수명 전반에 걸쳐 이러한 접근 방식을 뒷받침해야 하며, 소프트웨어가 변경되더라도 관련 데이터를 일관되고 복구 가능하며 추적 가능한 상태로 유지해야 한다.
이는 Tuxera가 정의하는 Physical AI 데이터 계층(Physical AI Data Layer)에서 데이터 영속성(Persistence)을 담당하는 영역이며, 디바이스, 엣지 시스템, 클라우드 간의 안정적인 데이터 이동과 함께 데이터 계층을 구성한다. 기계 내부에서 실질적인 질문은 하나다. 기계의 동작을 뒷받침하는 데이터가 정상 작동, 업데이트, 복구 과정 전반에서 신뢰할 수 있는 상태로 유지되는가?
관련 기사
스토리지 불안정성은 뚜렷한 하드웨어 고장 하나 없이도 공장 자동화 가동 시간을 줄일 수 있습니다. 이 글에서는 시동 지연, 간헐적인 I/O...
소프트웨어 정의 차량의 사이버보안 수준은 차량 내부에 저장된 데이터를 얼마나 신뢰할 수 있는지에 달려 있습니다. 저장 데이터(data at rest)가 SDV의...
OTA 업데이트는 실제 차량 운행 환경의 다양한 스트레스 조건에서 핵심 시스템 데이터를 변경합니다. 이 과정에서 차량을 부팅 불가 상태로 만들...
Windows와 macOS는 여전히 SMB에 의존하고 있으며, 클라우드 플랫폼 역시 마찬가지입니다. SMB 지원이 클라우드 서비스 제공업체에 명확한 기회를 창출하는 4가지 워크로드와,...
Suggested content for: